

WEB-прокси для Telegram: что это, где взять и как подключить
19.10.2026 6 мин
Чтобы выполнить разовый тест без проверки сертификата, добавьте к curl флаг -k или --insecure:
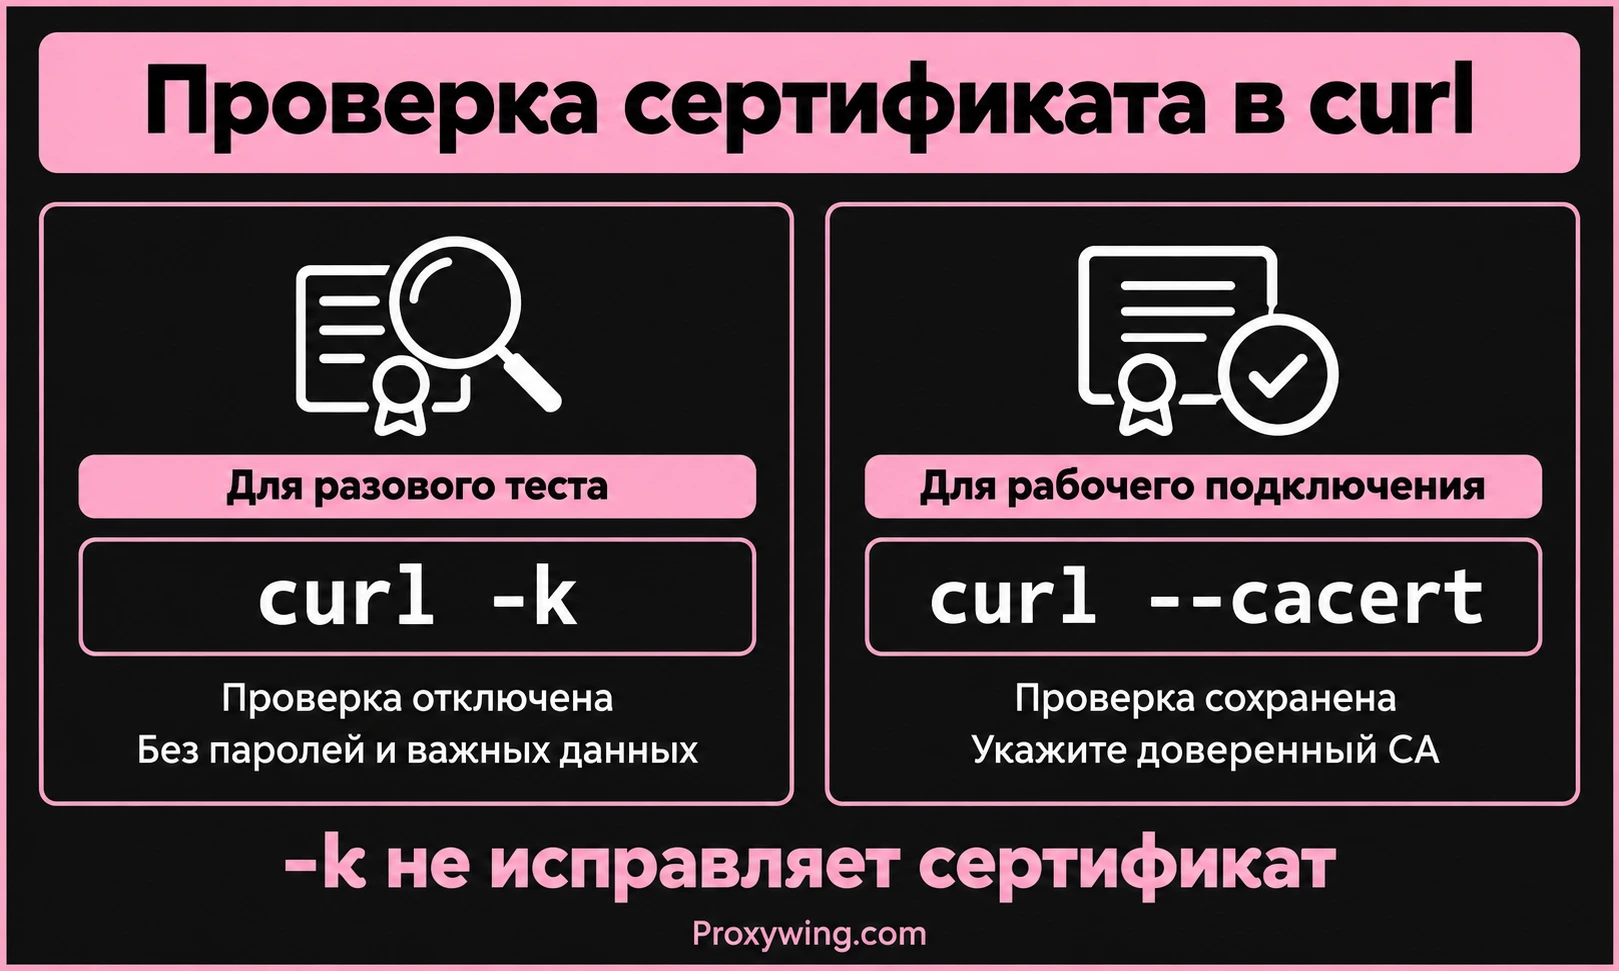
curl -k https://example.com/
curl установит TLS-соединение без проверки подлинности сервера. Не передавайте таким запросом пароли, токены и другие важные данные. Для рабочего подключения настройте доверенный CA через --cacert или исправьте сертификат на сервере.
Как правило, подобные предупреждения возникают, если цифровой сертификат является самоподписанным, его срок действия истек или же он выдан недоверенным центром. Что делать, если взаимодействие с сервером необходимо продолжить, невзирая на ошибку? cURL предоставляет способы решения этой задачи. В данном руководстве мы подробно разберем, как игнорировать самоподписанные SSL-сертификаты. Давайте погрузимся в детали!
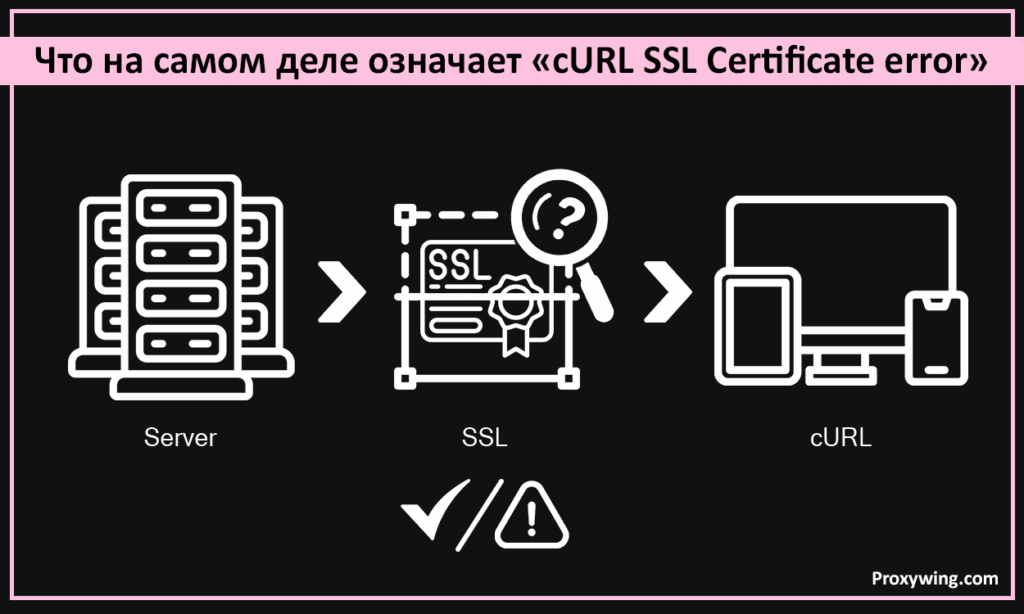
cURL возвращает сообщение об ошибке SSL из-за неудачного рукопожатия (handshake). Этот сбой обычно происходит, когда клиент неспособен подтвердить подлинность сервера. Утилита cURL действует как строгий привратник. Она всегда будет блокировать соединение, если не сможет проверить цепочку доверия сертификата, подтвердить имя хоста или удостовериться, что документ находится в рамках своего срока действия.
Вот список наиболее типичных сбоев безопасности:
Как и следует из названия ошибки, это случается, когда cURL не может верифицировать корневой центр сертификации (CA). Проблема возникает, если в вашей локальной системе отсутствует необходимый пакет доверенных сертификатов (CA bundle). Также это может происходить, если корпоративный брандмауэр перехватывает трафик, используя собственные сертификаты, которые ваш клиент не распознает.
Ошибка самоподписанного сертификата появляется, когда cURL сталкивается с документом, подписанным самим собой. Это означает, что он не был заверен доверенным центром сертификации. Подобные сбои SSL – обычное дело в средах разработки или в случаях, когда прокси-сервер перехватывает соединение.
Когда вы видите это уведомление, оно просто означает: доменное имя, к которому вы пытаетесь подключиться, не совпадает с именами, указанными в SSL-сертификате. Среди частых причин этой проблемы – неправильно настроенные балансировщики нагрузки, отсутствие указания имени сервера (SNI) или попытка подключения к сайту по IP-адресу, тогда как сертификат выдан на домен.
Вы столкнетесь с этим инцидентом, когда даты «Not Before» (не ранее) или «Not After» (не позднее) выходят за пределы текущего временного диапазона. Такое случается, если администраторы веб-ресурса забыли продлить или развернуть новый сертификат. Также ошибку могут спровоцировать некорректные настройки часов или часового пояса на вашей локальной машине.
Это более общий сбой. Он происходит, когда клиент и сервер не могут договориться о способе взаимодействия. Распространенные причины включают несовпадение наборов шифров, требование сервером более новой версии SSL, чем поддерживает ваш клиент, или неспособность старых версий OpenSSL выполнить согласование.
В этом разделе руководства мы обсудим несколько быстрых и безопасных методов устранения проблем SSL:
Это одно из простейших решений для начала. Чтобы гарантировать наличие у cURL актуального списка доверенных центров, вы можете обновить пакет ca-certificates и инициировать его перезагрузку. Используйте приведенную ниже команду для обновления хранилища сертификатов:
sudo apt update && sudo apt install ca-certificates
sudo update-ca-certificatesЕсли вы работаете на системе семейства Red Hat, для управления хранилищем можно воспользоваться инструментом update-ca-trust. Примените следующую команду:
sudo yum install ca-certificates
sudo update-ca-trust extractНа устройствах macOS стандартный /usr/bin/curl использует для проверки доверия системную связку ключей (Keychain). Однако если вы установили cURL через Homebrew (не желая использовать дефолтную версию), он часто обращается к собственному набору CA. Обычно его можно найти в директории /usr/local/etc/ca-certificates.
Если одна версия работает, а другая нет – возможно, вам нужно обновить сертификаты Homebrew или перенаправить cURL на Keychain. Для обновления сертификатов Homebrew выполните в терминале следующие команды:
# Update Homebrew's package database
brew update
# Reinstall/Upgrade the CA certificates package
brew install ca-certificates
# Force a relink to ensure the bundle is in the correct path
brew postinstall ca-certificatesНа устройствах с Windows современные сборки cURL используют Schannel. Это означает, что они автоматически задействуют хранилище сертификатов Windows. Если же вы используете устаревшую версию или установленный вручную бинарный файл, программа может искать файл с именем curl-ca-bundle.crt в той же директории.
Сначала выполните curl.exe --version и посмотрите, какая TLS-библиотека используется. Сборка с Schannel по умолчанию обращается к хранилищу Windows. Поддержка --ca-native в других сборках зависит от версии и TLS-библиотеки.
Флаг --ssl-revoke-best-effort не выбирает хранилище сертификатов. Он меняет поведение проверки отзыва при недоступных источниках сведений и не должен использоваться вместо настройки доверенного CA.
Примечание: в Windows PowerShell (версии 5.1 и старше) всегда используйте curl.exe вместо просто curl.
Здесь мы рассмотрим способы устранения любых сбоев SSL непосредственно при выполнении запросов.
Вместо полного отключения безопасности вы можете указать cURL доверять конкретному файлу сертификата. Обычно они имеют формат .pem или .crt. Используйте команду ниже для применения пользовательской сертификации CA:
curl --cacert /path/to/custom-certificate.pem https://example.comЕсли у вас имеется несколько внутренних SSL-сертификатов, применяйте –capath. Использование этого флага дает cURL указание искать в определенной директории. Вы должны убедиться, что сертификаты в этой папке именованы с использованием их хеш-значений (сгенерированных через OpenSSL), чтобы cURL мог эффективно их находить. Вот пример команды с флагом –capath:
curl --capath /etc/ssl/certs/ https://example.comУ SSL-сертификатов есть строгие временные метки «Not Before» и «Not After». Поэтому вполне возможна ситуация, когда совершенно валидный сертификат отвергается как истекший или еще не вступивший в силу, если часы вашей системы установлены на дату в прошлом или далеком будущем. Лучшая практика – всегда синхронизировать время через NTP.
Обращение к неверному хостнейму также может привести к глюкам SSL. Например, если вы запрашиваете https://1.2.3.4, но SSL-сертификат выдан для website.com, рукопожатие завершится неудачей. Аналогично, если запрос предполагает перенаправление соединения с одного сайта на другой, вы обязаны убедиться: cURL способен верифицировать SSL-сертификат конечного пункта назначения.
Использование подробного режима (verbose) позволяет легко увидеть, где именно разрывается цепочка доверия. Также можно задействовать s_client из OpenSSL для вывода полных деталей сертификата. Ниже приведены примеры команд для этих двух методов диагностики.
Использование cURL в режиме verbose:
curl -vI https://example.comИспользование OpenSSL для глубокого анализа:
openssl s_client -connect example.com:443 -showcertsФлаг -k отключает проверку сертификата целевого HTTPS-сервера, включая доверие к издателю и соответствие имени хоста. Шифрование TLS остаётся, но подлинность другой стороны не подтверждается. Ошибки версии TLS, шифров, сети или обязательного клиентского сертификата этот флаг не устраняет.
curl -k https://website.comПараметр -k не отключает прокси. Маршрут по-прежнему зависит от параметров команды, переменных окружения и конфигурации curl. При HTTPS-прокси проверка его сертификата задаётся отдельно.
Приемлемо: вам следует использовать флаг -k только в непродуктивных сценариях. Например, при тестировании локального сервера разработки, во внутренних стейджинг-средах или при отладке заведомо просроченных SSL-сертификатов в «песочнице».
НЕ приемлемо: никогда не игнорируйте проверки в промышленных средах (production), при обработке пользовательских паролей, проведении платежей или любой передаче чувствительных данных через публичный Wi-Fi.
Всякий раз, когда вы используете подробные режимы (-v или –trace) для отладки SSL, важно проявлять осторожность в отношении того, чем вы делитесь. Эти логи могут захватить чувствительные заголовки авторизации или сеансовые куки, которые могут быть раскрыты злоумышленникам. Всегда используйте фиктивные данные или тестовые учетные записи при передаче логов в поддержку.
У HTTPS-прокси и целевого HTTPS-сайта разные TLS-соединения. Проверки независимы:
| Что проверяется | Доверенный CA | Разовый тест без проверки |
|---|---|---|
| Целевой HTTPS-сайт | --cacert site-ca.pem |
-k или --insecure |
| Сам HTTPS-прокси | --proxy-cacert proxy-ca.pem |
--proxy-insecure |
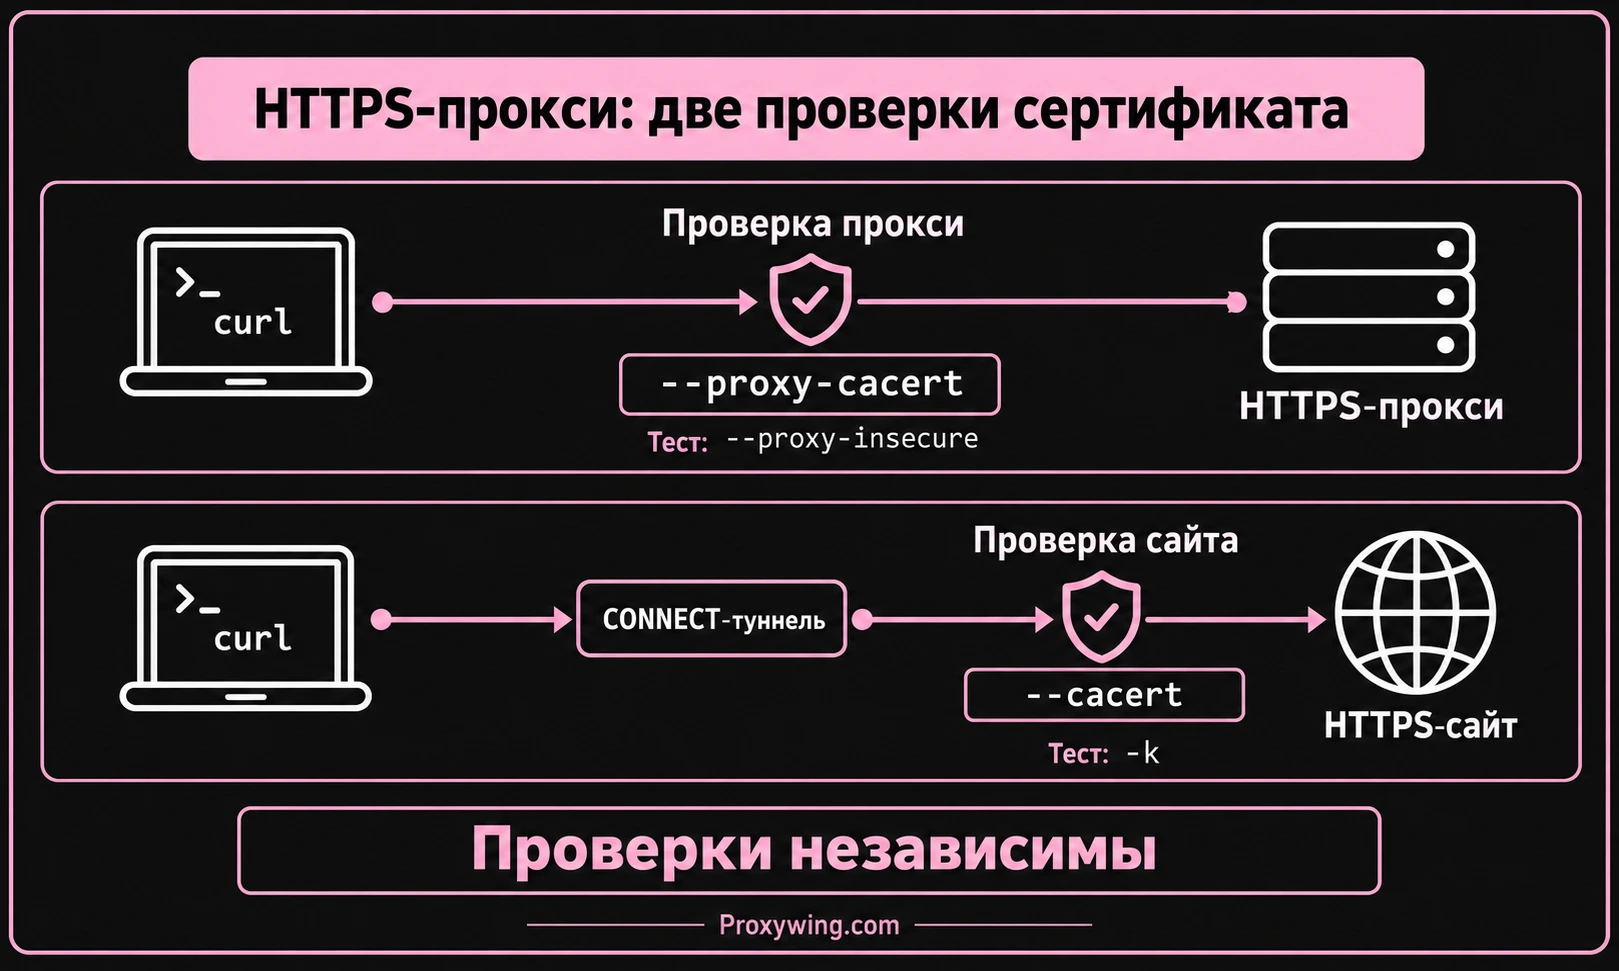
Если HTTP-прокси передаёт HTTPS через CONNECT, отдельного TLS-сертификата самого HTTP-прокси нет. При корпоративной TLS-инспекции сертификат сайта может быть подписан корпоративным CA: получите его у администратора по доверенному каналу.
Если вы работаете через HTTPS-прокси, который использует самоподписанный SSL-сертификат, применение флага -k приведет к игнорированию сертификата только целевого сервера. Если вам необходимо также игнорировать сертификат самого прокси, используйте команду ниже:
curl --proxy-insecure -x https://my-proxy:8080 https://website.comБезопасная альтернатива – включить сертификат CA прокси-сервера в вашу команду. Этот подход гарантирует, что ваше соединение с прокси зашифровано и проверено. Пример команды ниже включает сертификат прокси:
curl --proxy-cacert proxy-ca.pem -x https://my-proxy:8080 https://example.comНе записывайте пароль прокси в команду, которую сохраняет история оболочки. Файл .netrc предназначен для учётных данных целевого сервера и не заменяет --proxy-user.
Для автоматизации используйте отдельный конфигурационный файл curl с параметром proxy-user, доступный только вашей учётной записи, либо менеджер секретов. Сам файл тоже содержит секрет: не добавляйте его в репозиторий и не отправляйте вместе с логами.
Если ошибка появляется только при подключении через прокси, сначала определите, чей сертификат не проходит проверку. Поддержке ProxyWing можно передать версию curl, тип прокси и текст ошибки без паролей и токенов. Покупка другого адреса не исправляет неверное имя хоста или просроченный сертификат целевого сайта.
Вместо того чтобы выключать безопасность, вы можете указать cURL на правильные SSL-сертификаты с помощью переменных среды. Использование такого подхода решает проблему доверия, не подвергая ваши системы атакам. Некоторые переменные, которые можно рассмотреть:
В приложениях на libcurl доверие к сертификату и имя хоста проверяются раздельно: CURLOPT_SSL_VERIFYPEER и CURLOPT_SSL_VERIFYHOST. Для рабочего режима сохраняйте обе проверки и задавайте CA через CURLOPT_CAINFO при необходимости.
Не все HTTP-библиотеки Python или Go используют libcurl. Настройки конкретного клиента проверяйте в его документации; переносить параметры между разными библиотеками нельзя.
Отключение верификаций SSL – огромный риск для безопасности. Подобные угрозы затрагивают не только cURL, но также могут скомпрометировать Git, менеджеры пакетов (npm, pip) и браузеры. Эти незащищенные соединения дают любому злонамеренному субъекту в вашей сети шанс перехватить трафик, украсть ключи API или внедрить вредоносный код в ваши загрузки через атаку «Человек посередине» (MITM).
Если вы в корпоративной сети / за прокси с SSL-инспекцией Используйте эти шаги для получения и установки корпоративного корневого CA:
Для внутренних инструментов или домашних лабораторий используйте следующие шаги для экспорта внутреннего CA:
Сравните подключение напрямую и через прокси, если правила сети это позволяют. Затем определите проблемное звено по диагностике curl:
--proxy-cacert;--cacert;Не добавляйте неизвестный сертификат в доверенные только потому, что после этого пропадает ошибка.
Обход проверки SSL может быть необходим в некоторых ситуациях, но вы обязаны знать о рисках безопасности, которые он несет. Некоторые из них включают:
Если вам нужен отдельный выходной IP для запросов curl, выберите индивидуальный прокси ProxyWing с подходящими HTTP-параметрами. Перед рабочими запросами проверьте подключение и оставьте проверку сертификата сайта включенной.
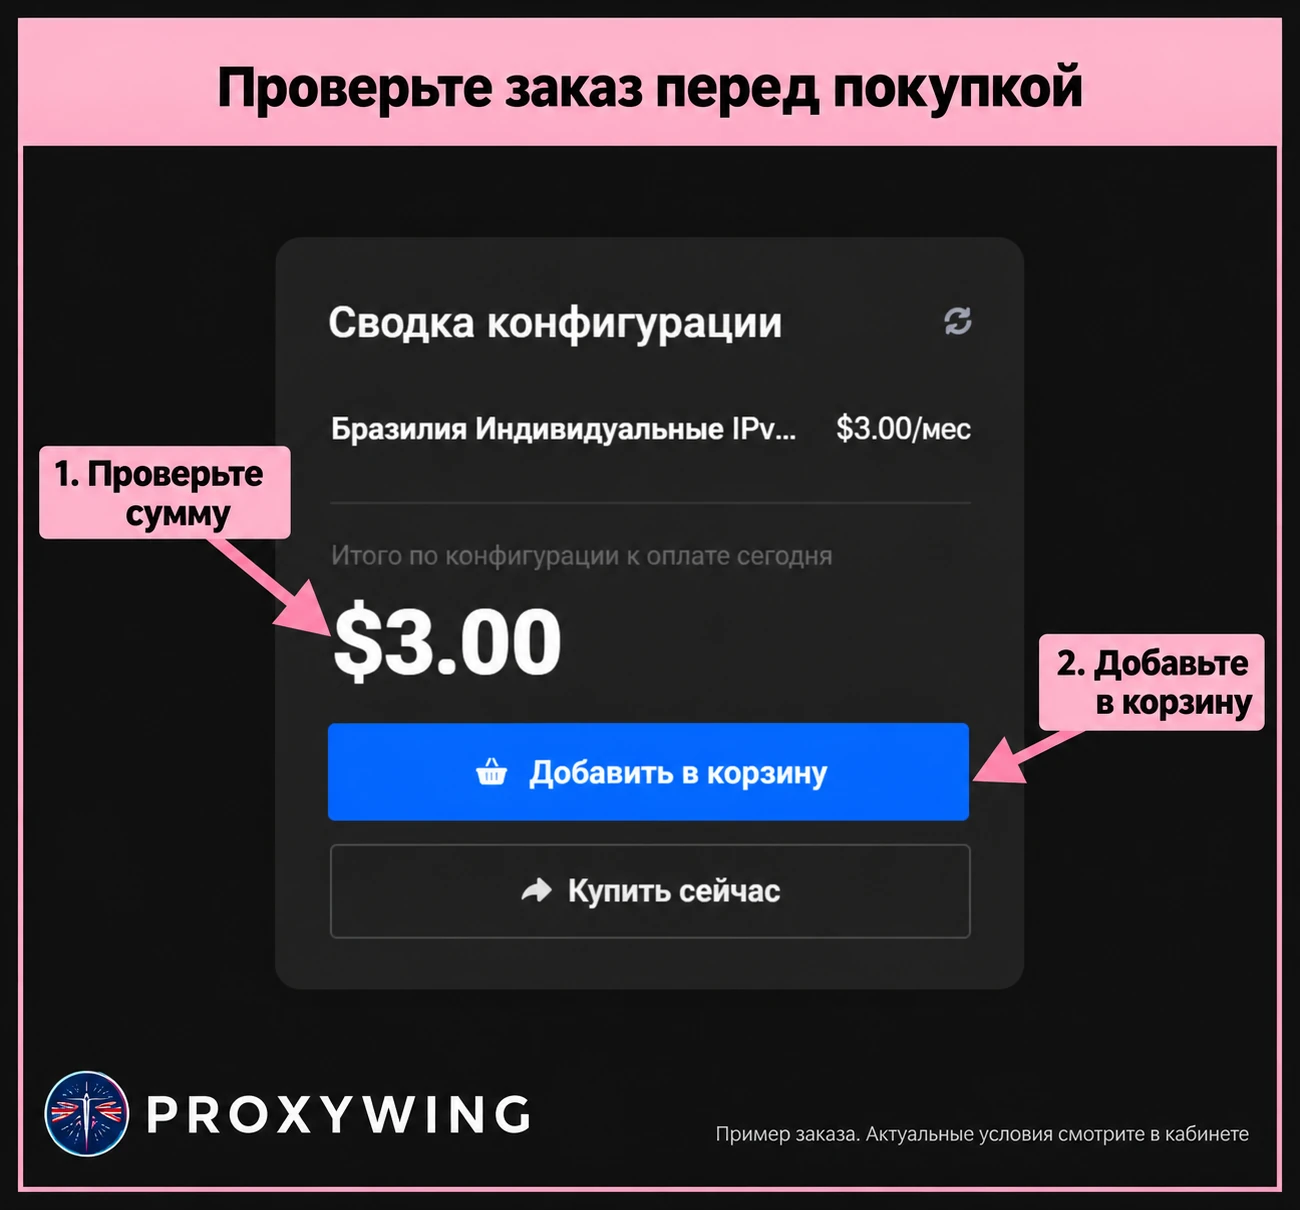
После выбора продукта проверьте параметры заказа в сводке конфигурации.
Статью написал:
Фулстек AI-инженер
Александр привносит в инженерную команду Proxywing глубокую фулстек-экспертизу — от архитектуры бэкенда и оптимизации производительности до AI-ориентированных процессов разработки. Его практический опыт охватывает Node.js, React, облачную инфраструктуру и RAG-пайплайны, что позволяет одинаково уверенно работать как с внутренней логикой прокси-платформы, так и с пользовательской частью продукта. В Proxywing Александр сосредоточен на проектировании отказоустойчивых систем, устранении узких мест производительности и внедрении современных AI-инструментов в процесс разработки. Вне кода он увлечён исследованием передовых подходов в AI-инженерии и созданием сайд-проектов, расширяющих технические горизонты.
Все статьи автора (58)Флаг –insecure (или -k) говорит cURL игнорировать любые проблемы с сертификатом от целевого сервера. С другой стороны, флаг –proxy-insecure указывает cURL игнорировать баги SSL-сертификата от прокси-сервера, который вы используете для маршрутизации вашего трафика (POST или GET запросы), прежде чем отправить его на целевой сервер.
Браузеры (наподобие Chrome или Firefox) часто имеют встроенные хранилища сертификатов или продвинутую логику для обработки промежуточных сертификатов. cURL гораздо строже и полагается исключительно на CA bundle вашей системы или на тот, что предоставлен через командную строку.
Для отдельного теста передайте -k только в нужном вызове curl. Не добавляйте insecure в общий .curlrc: настройка затронет и другие обращения. Если включены перенаправления, команда может перейти на другой хост. Для рабочего доступа укажите проверенный CA через --cacert.
Вы никогда не должны использовать флаг -k (–insecure) в продакшене. Вместо использования таких небезопасных опций:
Защита вашего соединения при использовании cURL должна стать приоритетом.