

WEB-прокси для Telegram: что это, где взять и как подключить
19.10.2026 6 мин
Прокси-брандмауэр принимает соединение клиента и применяет правила к поддерживаемому прикладному протоколу перед передачей запроса дальше. Его также называют шлюзом уровня приложений. Возможности проверки зависят от продукта, правил и доступа к содержимому трафика.
Брандмауэр, файрвол и межсетевой экран обозначают средства контроля сетевого доступа. Прикладной прокси может быть частью такого средства. Само наличие прокси не означает автоматическую проверку на вирусы или расшифровку HTTPS.
Брандмауэр разрешает или блокирует соединения по заданной политике. Он может работать на отдельном устройстве, сервере, пользовательском компьютере или в облаке.

Пакетный фильтр проверяет сетевые параметры, например IP, протокол и порт. Межсетевой экран с отслеживанием состояния учитывает также состояние соединений. Более сложный продукт может дополнительно анализировать приложения и содержимое.
Прокси-брандмауэр выступает посредником и применяет правила на уровне поддерживаемого приложения. Прокси, пакетная фильтрация и другие функции могут сочетаться в одном продукте. Слово «традиционный» само по себе не описывает все возможности конкретного файрвола.

Наличие любой из этих функций нужно подтверждать отдельно. Ни разбор HTTP, ни кэш не означают, что продукт обнаруживает все угрозы.

Прокси держит отдельные соединения с клиентом и назначением. Прямое подключение в обход шлюза нужно ограничивать отдельно согласно архитектуре сети.
Политика может отклонить запрос, даже когда сам сервер доступен. Решение определяется конкретным правилом. Общая надпись о проверке не гарантирует отсутствие угроз в пропущенном обмене.
Частый сценарий: организация контролирует исходящий веб-доступ сотрудников через общий шлюз. Правила могут учитывать подразделение, пользователя и направление. Способ внедрения выбирает администратор.
Явный прокси задаётся в приложении или файле автоматической конфигурации. При сетевом перехвате маршрут формируется на уровне инфраструктуры. Эти способы отличаются и требуют отдельной проверки охвата.
Входящие запросы к своему сайту может принимать обратный прокси. Для проверки веб-атак также применяют WAF. Эти роли могут сочетаться, но их нельзя считать одной автоматически включённой функцией.
| Средство | Что проверяет в первую очередь | Что уточнить |
|---|---|---|
| Пакетный фильтр | IP, протокол, порт и другие сетевые поля | Правила и направления |
| Экран с отслеживанием состояния | Соединения и их состояние | Тайм-ауты и политику сессий |
| Прокси-брандмауэр | Поддерживаемый прикладной обмен через посредника | Протоколы и доступное содержимое |
| WAF | HTTP-запросы к защищаемому веб-приложению | Режим размещения и набор правил |
Межсетевой экран может объединять несколько способов анализа. Нельзя заключать, что любой обычный файрвол видит только IP и порт. Выбирайте по нужным функциям и ограничениям.
В организации шлюз может разрешать загрузку файлов только из определённых источников. Проверка содержимого требует соответствующего модуля. Для HTTPS нужен доступ к расшифрованному обмену по согласованной схеме инспекции.
Перед собственным магазином обратный прокси может направлять запросы к каталогу и приложению оплаты. WAF может проверять HTTP-запросы по правилам защиты. Обычный исходящий прокси сотрудников не превращается в защиту платёжной страницы для посетителей.
Кэширование применяют только там, где оно допустимо. Ответы с персональными данными и авторизованные ответы не помещают в общий кэш без проверки Cache-Control и требований приложения.
На прикладном шлюзе централизованно применяют правила, собирают события и анализируют поддерживаемый обмен. Администратору проще сопоставлять ошибки и решения в одной точке.
Прокси также может скрывать внутреннюю адресацию от внешнего ресурса. Это не делает сотрудников анонимными внутри организации: журналы и авторизация способны связывать запросы с пользователями.
Антивирусная проверка, контроль категорий и другие функции полезны в пределах их поддержки. Они дополняют обновления, защиту устройств и управление доступом.

Нагрузку измеряют в своей конфигурации. Скорость без инспекции нельзя переносить на режим с проверкой содержимого.
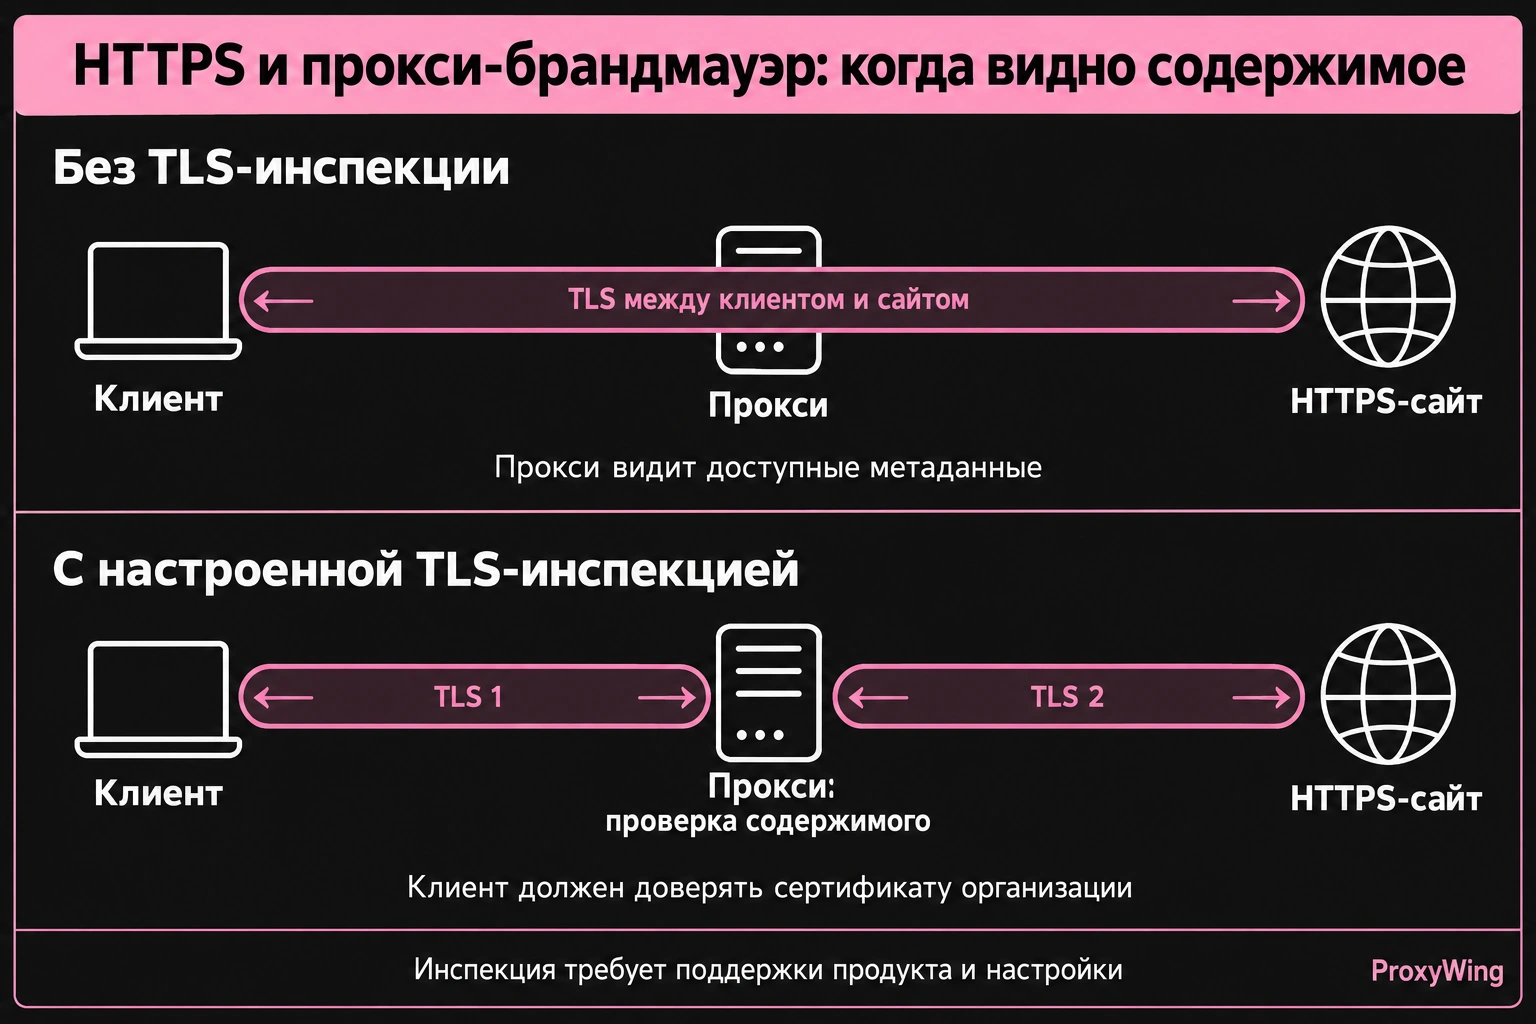
Без TLS-инспекции содержимое HTTPS остаётся зашифрованным между клиентом и сайтом при корректной проверке сертификата. Шлюзу доступны сетевые метаданные, например IP и порт назначения, время и объём обмена. Имя домена видно, если клиент передаёт его в CONNECT или другом доступном поле. Он не может автоматически просканировать каждый файл внутри TLS.
Поддерживаемый продукт может завершать TLS от клиента, проверять содержимое и создавать отдельное TLS-соединение к сайту. Для этого клиент должен доверять сертификату организации. Требуются правила инспекции, защищённое управление сертификатами и проверка совместимости.
Приложения с закреплением сертификатов и некоторые виды аутентификации могут не принимать такую схему. Исключения задаёт администратор с учётом политики и требований приложения.
Не отключайте проверку сертификатов в приложении как универсальный способ починить подключение. Полученный из неизвестного источника корневой сертификат меняет границы доверия и требует отдельной проверки.
Такое сообщение перечисляет возможные причины сетевого сбоя. Оно не доказывает, что межсетевой экран заблокировал сайт.
Подробное клиентское подключение разобрано в руководстве настройки прокси.
Если для разрешённого тестирования нужен отдельный выходной IP, выберите совместимый прокси ProxyWing. Функции корпоративной фильтрации и TLS-инспекции оцениваются в составе вашей инфраструктуры отдельно.
Статью написал:
Генеральный директор
Даниил основал Proxywing с чётким видением: предоставлять премиальные прокси-решения, на которые бизнес и частные пользователи могут положиться без компромиссов. Его экспертиза в международном бизнесе и B2B-стратегии обеспечивает расширение компании на рынки ЕС, США и Азии, а практический подход гарантирует, что качество продукта — от 99% аптайма до оперативной поддержки — остаётся главным приоритетом. Даниил мыслит масштабно: совершенствует внутренние процессы компании, выявляет рыночные возможности и внедряет передовые технологии, чтобы оставаться впереди конкурентов. Когда он не занят развитием компании, то направляет энергию на изучение новых бизнес-направлений и стратегических партнёрств.
Все статьи автора (63)Некоторые продукты проверяют доступное содержимое специальными модулями и блокируют обнаруженные угрозы. Для HTTPS нужна поддерживаемая TLS-инспекция. Ни один такой шлюз не гарантирует обнаружение всех вредоносных файлов.
Это разные функции. VPN создаёт сетевой туннель для заданных маршрутов, а прокси-брандмауэр применяет прикладные правила к проходящему через него обмену. Один продукт может совмещать обе функции.
Да, в пределах поддерживаемых протоколов и правил. Например, правила могут запрещать домены, URL и категории сайтов в пределах поддержки продукта. Это касается и приложений, которые используют прокси. Без инспекции можно применять доступные доменные признаки; полный URL внутри HTTPS требует доступа к TLS-содержимому.