

Почему аккаунты блокируют даже при клоакинге: 7 ошибок в прокси-настройках, из-за которых теряются рекламные профили
05.10.2026 11 мин
Перед подключением к прокси-серверу нужно пройти аутентификацию. Обычно для этого используют имя пользователя и пароль либо добавление IP-адреса в белый список. Выбор зависит от ваших задач и от того, какие варианты поддерживает провайдер.
Ошибиться с методом легко. Но последствия будут заметны сразу: подключение станет неудобным. Часть сценариев начнет ломаться, а настройку придется переделывать.
В этом руководстве разберем оба механизма подробно, чтобы вам было проще выбрать подходящий вариант. Начнем.
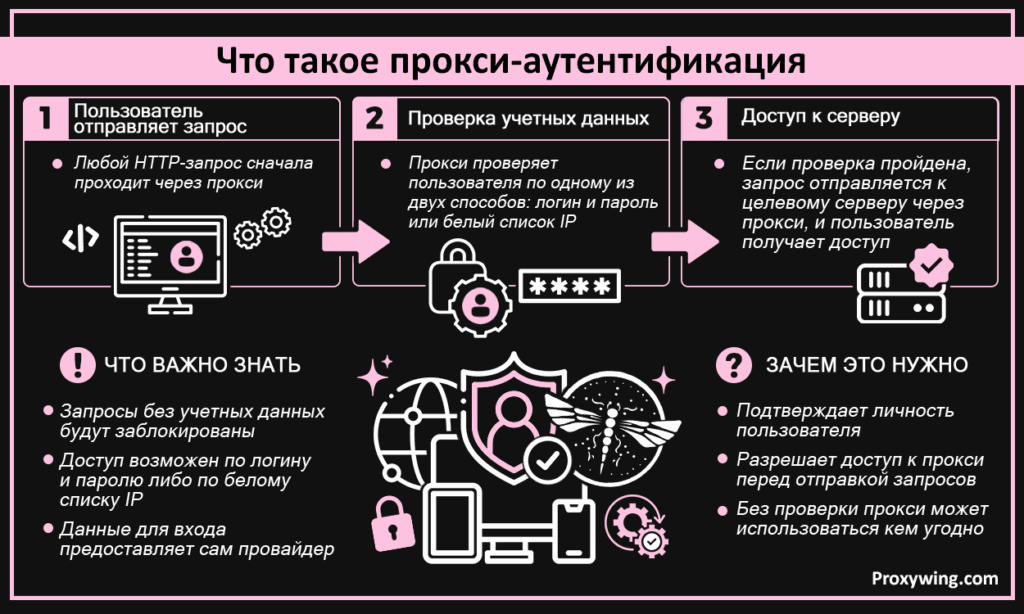
Прокси-аутентификация – это процесс, с помощью которого поставщики прокси определяют, каким пользователям можно открыть доступ к их серверам. По сути, это слой проверки, который подтверждает личность и разрешает доступ перед тем, как любой HTTP-запрос будет отправлен через прокси. Без такой проверки любой человек мог бы свободно пользоваться платной прокси-сетью, и провайдер потерял бы контроль доступа.
Запросы без учетных данных будут блокироваться. При покупке прокси у провайдера вас попросят выбрать один из двух механизмов аутентификации. Подключиться можно через имя пользователя и пароль или через белый список IP. Данные для входа предоставляет сам провайдер.
Она защищает сеть от несанкционированного использования, бережет пропускную способность и позволяет пропускать через инфраструктуру только трафик оплаченных клиентов. Для пользователя это тоже важно. Если вы платите за выделенный IP-адрес, провайдер с аутентификацией дает больше уверенности, что этим адресом для выхода в интернет пользуетесь только вы.
Дальше разберем важные элементы, которые встречаются почти в любом процессе прокси-аутентификации.
Этот заголовок приходит в ответе 407. Он сообщает клиенту, какую схему аутентификации и какую область проверки нужно использовать. В заголовках ответа это может выглядеть так: Proxy-Authenticate: Basic realm=”proxy”.
Этот заголовок отправляет клиент после вызова 407. В нем находятся закодированные учетные данные. На практике важно помнить и о специальных символах в прокси-URL: их нужно кодировать в URL-формате, иначе парсер может неправильно разобрать строку подключения.
Если в HTTP-ответе указан код 407, значит прокси требует аутентификацию перед тем, как переслать запрос дальше. Такой ответ всегда идет вместе с заголовком Proxy-Authenticate. Если клиент отправляет неправильные данные или не передает их вообще, ошибка 407 повторяется.
Как уже говорилось выше, большинство коммерческих провайдеров предлагают два механизма: имя пользователя и пароль либо добавление IP-адреса в белый список. Многие сервисы поддерживают оба варианта, а правильный выбор зависит от вашей инфраструктуры и конкретного сценария проекта. Теперь разберем каждый метод подробнее.
При таком механизме учетные данные встраиваются в URL прокси или передаются через заголовок Proxy-Authorization. Этот вариант хорошо подходит для динамических IP-адресов, удаленных команд и рабочих процессов с ротацией. Он позволяет подключаться к прокси с разных IP. Достаточно настроить проверку через имя пользователя и пароль, полученные от провайдера. Логины и пароли обычно создаются при покупке.
Плюсы
Минусы
При таком механизме ваш публичный IP-адрес привязывается к учетной записи. Запросы с этого IP автоматически получают разрешение, и передавать учетные данные при каждом запросе не нужно. Но есть нюанс. Если вы перейдете в другую сеть или начнете работать с другого устройства, публичный IP изменится, и доступ к прокси снова будет заблокирован.
Плюсы
Минусы
| Сценарий | Рекомендуемый метод | Почему | Профиль безопасности | Сложность настройки |
| Ноутбук разработчика | Имя пользователя и пароль | Динамический IP | Средний | Низкая |
| Статичный production-сервер | Белый список IP | Учетные данные не передаются | Высокий | Низкая |
| Удаленная команда | Имя пользователя и пароль | Работает из любой локации | Средний | Средняя |
| Скрипты для сбора данных | Имя пользователя и пароль | Идентификаторы сессий можно указывать в именах пользователей | Средний | Низкая |
| Офисная сеть с NAT | Белый список IP | Один IP покрывает весь штат | Высокий | Очень низкая |
| Мобильное устройство или 4G | Имя пользователя и пароль | IP постоянно меняется | Средний | Низкая |
| CI/CD-конвейер | Белый список IP | Выделенный исходящий IP | Высокий | Низкая |
| Сбор данных из разных регионов | Имя пользователя и пароль | IP меняются по регионам | Средний | Низкая |
Этот метод подходит, когда работа идет не из одной стабильной точки. Он удобен для личных устройств, удаленных сотрудников и сценариев, где IP часто меняется.
Используйте его в таких случаях:
Этот вариант лучше раскрывается в инфраструктуре, где исходящий IP стабилен и заранее известен. Тогда не нужно передавать учетные данные с каждым запросом, а доступ остается понятным и предсказуемым.
Выбирайте его для таких задач:
Basic-аутентификация – схема по умолчанию, при которой учетные данные кодируются в base64 и отправляются с каждым запросом. Само по себе такое кодирование не является шифрованием, поэтому безопасно использовать его только с HTTPS-запросами. В коммерческих прокси этот вариант встречается чаще всего.
Эта схема использует учетные данные, хешированные через MD5, в процессе «запрос – ответ». Она считается более защищенной и помогает снижать риск атак повторного воспроизведения, но устроена сложнее и редко применяется в коммерческих прокси.
Это схемы для корпоративных сред Windows. NTLM работает на основе сессии. Negotiate автоматически выбирает между Kerberos и NTLM. Такая аутентификация актуальна для корпоративных прокси внутри внутренних сетей компаний.
OAuth 2.0 – это токеновый протокол аутентификации и авторизации, который отделяет права доступа от самих учетных данных. Вместо паролей используются токены доступа с заданной областью действия. Такая схема становится все более распространенной в облачных прокси и относится к наиболее безопасным вариантам.
| curl -x http://proxy-host:port -U username:password https://target.com URL-encode special characters in the password if embedding credentials in the URL. |
| proxies = { “http”: “http://username:password@proxy-host:port”, “https”: “http://username:password@proxy-host:port” } response = requests.get(“https://target.com”, proxies=proxies) Use os.environ to avoid hardcoding credentials. |
| // Axios const response = await axios.get(“https://target.com”, { proxy: { host: “proxy-host”, port: 8080, auth: { username: “user”, password: “pass” } } }); // node-fetch const agent = new HttpsProxyAgent(“http://user:pass@proxy-host:port”); const response = await fetch(“https://target.com”, { agent }); |
При выборе провайдера нужно смотреть, поддерживает ли он оба механизма прокси-аутентификации, позволяет ли легко переключаться между ними, дает ли панель для ротации учетных данных и управления белым списком IP, а также поддерживает ли идентификаторы сессий в поле имени пользователя. Большинство современных провайдеров обычно закрывают эти потребности, но проверить все лучше заранее. Так вы не столкнетесь с ограничениями уже после оплаты.
ProxyWing поддерживает имя пользователя и пароль, а также белый список IP для резидентских, дата-центров, ISP- и мобильных прокси. Все управляется через единую панель. После покупки можно выбрать любой из двух механизмов аутентификации. Если вы выбираете вход по имени пользователя и паролю, обязательно скопируйте корректные учетные данные: они понадобятся при настройке.
Эта ошибка аутентификации обычно появляется из-за неправильных, отсутствующих или просроченных учетных данных. Чтобы исправить проблему, проверьте логин и пароль, статус подписки и убедитесь, что заголовок Proxy-Authorization действительно отправляется.
Timeout обычно указывает на неправильный хост или порт. Ошибка 407 говорит о другой ситуации: endpoint выбран верно, но учетные данные неправильные. Проверяйте эти вещи отдельно. Ошибки при вводе данных встречаются часто, поэтому начните с опечаток, особенно при аутентификации по имени пользователя и паролю.
Ваш публичный IP изменился. Такое бывает при смене устройства или сети, к которой вы подключены. Чтобы исправить проблему, добавьте текущий IP в панели провайдера заново или перейдите на аутентификацию по имени пользователя и паролю.
Символы вроде @, :, / ломают учетные данные, встроенные в URL. Решение: закодируйте пароль в URL-формате или передавайте учетные данные через заголовок.
Проблема возникает из-за сохраненных неправильных учетных данных. Очистите кэш браузера и сохраненные прокси-пароли, затем введите данные заново.
Используйте переменные окружения или менеджер секретов. Жестко прописанные учетные данные часто попадают в публичные репозитории, а это уже серьезная проблема безопасности. В коде переменные окружения можно использовать так:
| username = os.environ.get(“PROXY_USER”) password = os.environ.get(“PROXY_PASS”) |
Меняйте пароли каждые 60–90 дней. Раз в квартал просматривайте IP-адреса в белом списке и удаляйте устаревшие записи, например адреса бывших сотрудников и выведенных из эксплуатации веб-серверов.
Учетные данные Basic-аутентификации легко декодируются при передаче по обычному HTTP. HTTPS шифрует заголовок аутентификации во время передачи и делает соединение безопаснее. ProxyWing поддерживает HTTPS для всех типов прокси.
Для чувствительных задач и рабочих нагрузок с требованиями комплаенса можно сочетать белый список IP с именем пользователя и паролем. Такой подход дает дополнительный уровень проверки, когда одного фактора аутентификации недостаточно.
Статью написал:
Фулстек AI-инженер
Александр привносит в инженерную команду Proxywing глубокую фулстек-экспертизу — от архитектуры бэкенда и оптимизации производительности до AI-ориентированных процессов разработки. Его практический опыт охватывает Node.js, React, облачную инфраструктуру и RAG-пайплайны, что позволяет одинаково уверенно работать как с внутренней логикой прокси-платформы, так и с пользовательской частью продукта. В Proxywing Александр сосредоточен на проектировании отказоустойчивых систем, устранении узких мест производительности и внедрении современных AI-инструментов в процесс разработки. Вне кода он увлечён исследованием передовых подходов в AI-инженерии и созданием сайд-проектов, расширяющих технические горизонты.
Все статьи автора (58)Обычно такая ошибка связана с отсутствующими, неправильными или просроченными учетными данными. Еще одна частая причина – клиент не отправляет заголовок Proxy-Authorization. Чтобы решить проблему, проверьте данные и убедитесь, что заголовок присутствует в каждом запросе.
Proxy-Authenticate приходит от сервера и указывает, какая схема аутентификации нужна. Proxy-Authorization отправляет клиент, и в нем находятся сами учетные данные. Главное различие в направлении: первый заголовок идет со стороны сервера, второй – со стороны клиента.
Чаще всего причина в сохраненных неправильных данных или несовпадении схемы аутентификации. Очистите сохраненные прокси-пароли и кэш браузера, затем введите данные снова.
Клиент отправляет CONNECT-запрос с учетными данными. Прокси проверяет их и открывает зашифрованный туннель. Аутентификация проходит до создания туннеля, поэтому учетные данные не раскрываются целевому серверу.
Обычно причина в формате учетных данных или в том, что приложение не отправляет заголовок Proxy-Authorization. Проверьте исходящие HTTP-заголовки, которые формирует ваше приложение.
Редко. У большинства бесплатных прокси нет нормального процесса аутентификации. Поэтому они часто перегружены, работают медленно и активно используются для злоупотреблений.
HTTP использует заголовок Proxy-Authorization. SOCKS5 обрабатывает аутентификацию на уровне протокола во время рукопожатия. Большинство инструментов делает это автоматически через формат socks5://user:pass@host:port.